


Experiencia profunda en pagos y procesos
Más de una década resolviendo retos complejos en medios de pago, procurement y digitalización para grandes empresas y sectores regulados.
Integración rápida y sin fricciones
Conectamos sistemas, plataformas y flujos operativos sin interrumpir tu actividad, reduciendo tiempos de implantación y coste operativo.
Tecnología de vanguardia (Cloud, IA y automatización)
Aplicamos IA, cloud y automatización para elevar la eficiencia, eliminar tareas manuales y modernizar tus operaciones con garantías.
- ¿Qué pasará con Nvidia tras la abrupta salida de Jensen Huang?
 en 13 de noviembre de 2026 a las 16:46
Los escarceos amorosos (ya han salido tres a la luz) del cofundador y hasta ahora CEO de Nvidia, Jensen Huang, uno de ellos con una posible espía china, con las consecuencias que esto puede suponer para la seguridad de Estados Unidos y de los grandes clientes de un gigante cuyos chips son claves para entrenar y ejecutar los modelos de IA desarrollados por grandes tecnológicas como OpenAI, Microsoft, Google, Meta o Amazon, han provocado un terremoto en la compañía que, de momento, se ha traducido en la sorpresiva salida del directivo y su sustitución temporal por parte de la actual directora financiera, Colette Kress, hasta encontrar otro líder. El impacto de la marcha del que ha sido cofundador y, durante 33 años, todopoderoso consejero delegado de la empresa de oro de la era de la IA puede ir mucho más allá del propio directivo y de la multinacional estadounidense e impactar en toda la industria tecnológica e incluso en la seguridad de Estados Unidos como país. “Jensen Huang vendía los chips, ayudaba a sus clientes a pagarlos y llamaba a la Casa Blanca cuando necesitaba abrir una puerta en China. Su salida deja a Nvidia con buenos productos y un negocio más difícil de sostener sin él”, reflexiona el analista independiente Fernando Maldonado. Lo que ocurra a partir de ahora, afirma, dependerá de dos factores: “Por un lado, de que las empresas sigan gastanto tanto dinero en en inteligencia artificial en 2027; por otro, de si las investigaciones encuentran un problema que afecte solo a Huang o a toda la compañía”. Respecto al primero, la firma de análisis Gartner ha asegurado esta misma semana que la mayor parte de la inversión mundial en inteligencia artificial se concentrará en infraestructura durante los próximos años; de hecho, en 2027 la infraestructura representará el 59% del gasto global en IA, una tendencia impulsada por la creciente demanda de centros de datos, servidores, GPU, redes y sistemas de almacenamiento necesarios para entrenar y ejecutar modelos de IA a gran escala. El negocio de chips de Nvidia, ¿en riesgo? Maldonado cree que el negocio de los chips puede seguir funcionando. “La ventaja de Nvidia está en sus ingenieros, sus próximos productos y CUDA, el software que usan millones de programadores y que hace difícil cambiar de proveedor”. Pero, avisa, “el riesgo más inmediato es perder talento”. Además, recuerda el analista, muchos empleados cobran en acciones, “que valen más de un tercio menos que en octubre. Si los mejores empiezan a irse, las consecuencias tardarán en verse”. Por otro lado, el mercado también observa con atención el dinero que Nvidia está inyectando en parte de su ecosistema. La compañía acumula unos 99.000 millones de dólares en participaciones y, según Morgan Stanley, otros 170.000 millones en compromisos y garantías, recuerda Maldonado. “Una parte relevante se destina a empresas como CoreWeave, Nebius o Nscale, que compran sus chips para comercializar capacidad de cálculo. A CoreWeave, por ejemplo, le garantiza hasta 6.300 millones si no encuentra otros clientes. Es decir: Nvidia vende el chip, ayuda a pagarlo y promete comprar la capacidad que nadie alquile”. Maldonado apunta que la nueva CEO interina conoce bien este modelo, pero “la pregunta es cuánto querrá ampliarlo con la empresa bajo investigación”. No hay que olvidar, por otro lado, que Huang también tenía acceso personal al mismo presidente de Estados Unidos, Donald Trump. “Consiguió permiso para vender el H200 [una GPU desarrollada por Nvidia para centros de datos desarrollada para aplicaciones de IA y computación de alto rendimiento] a China a cambio de que el Gobierno recibiera un 25% de cada venta”, recuerda el analista; este señala, sin embargo, que esta relación ya daba menos frutos. “Según el secretario de Comercio, todavía no había llegado a China ningún H200, y Trump dejó a Huang fuera de su viaje a Pekín en mayo. Ahora Nvidia tendrá que defenderse más en el Congreso, donde cuenta con menos apoyos”, tras los resultados de las elecciones de medio mandado celebradas en Estados Unidos. El impacto en la bolsa es otra de las variables en juego. “Nvidia pesa tanto en los fondos indexados y las carteras institucionales que una caída prolongada afectaría a muchos inversores que nunca decidieron comprar sus acciones. El banco central suizo, por ejemplo, tenía 13.000 millones de dólares invertidos en la compañía en junio”, relata el analista. Durante años, cuenta Maldonado, el negocio se ha alimentado a sí mismo: “Nvidia invertía en empresas que compraban sus chips; esas compras elevaban sus ventas y su cotización y eso le permitía seguir invirtiendo. Si el proceso se invierte, tendrá menos margen para respaldar a sus clientes y estos comprarán menos”. Los más expuestos, afirma, son los ‘neoclouds’, es decir, las empresas que alquilan capacidad de cálculo y dependen de la deuda para crecer. “Si los bancos dudan del respaldo de Nvidia, les prestarán más caro. En octubre, asegurar la deuda de CoreWeave contra un impago ya costaba más del 11% anual. Hoy Nebius cae un 16% y CoreWeave un 9%, frente al 7% de Nvidia”. No obstante, Maldonado apunta que los grandes clientes tienen más opciones. “Google, Amazon, Meta y Microsoft desarrollan sus propios chips. OpenAI compra chips a Google y Anthropic ha comprometido 161.000 millones de dólares con Broadcom. La salida de Huang puede acelerar esas decisiones. Ayer AMD subía un 2% y Broadcom un 1,7%”. La presión política aumentará El ‘caso Nvidia’ también puede endurecer la presión política. “Que haya más controles a las exportaciones significarían menos ventas en China y más espacio para Huawei”, dice Maldonado. Además, añade, desde enero, los demócratas controlarán el Congreso. “Trump, que conocía desde hace un año el informe sobre Alice Huang, tendrá que dar explicaciones”. El elemento que puede contener el golpe es sencillo, agrega el experto: “Que siga habiendo más demanda de cálculo que chips disponibles. Mientras los clientes necesiten lo que Nvidia vende, los pedidos seguirán llegando”. Las dudas, subraya, ya venían de antes. “Nvidia ya había caído casi un 30% desde su máximo de octubre. Los ‘neoclouds’ más ligados a ella habían perdido más del 30% en un mes. SoftBank había dado por perdidos 3.700 millones en pagos para centros de datos y Microsoft había abandonado un proyecto con Nscale. El propio Huang había reducido la inversión prevista en OpenAI de 100.000 a 3.000 millones y anunciado que dejaría de invertir en OpenAI y Anthropic”. Por todo ello, afirma el analista, la salida de Huang puede acelerar un ajuste que ya estaba empezando. “Durante mucho tiempo, Huang había conseguido que los inversores confiaran en que semejante gasto acabaría dando beneficios”. El peor escenario, dice el analista Fernando Maldonado, aunque “también el menos probable”, combina una caída de la demanda y la responsabilidad de Nvidia en los hechos. “En esa situación, se producirían quiebras entre sus clientes, recortes en los laboratorios de IA y pérdidas que se extenderían al resto del mercado”, relata ¿Qué ocurrirá ahora? “Existe la probabilidad, de un 50% en mi opinión, de que la demanda aguante y la responsabilidad quede en Huang”. En ese caso, relata Maldonado, Nvidia sufriría unos meses agitados, nombraría a un nuevo consejero delegado permanente y reduciría nuevas apuestas financieras. “Se perdería parte del entusiasmo que Huang despertaba en bolsa, pero Nvidia podría salir mejor gobernada y menos expuesta políticamente”. Otra opción es que la demanda se enfríe. En este caso, cree el analista, el problema sería mayor. “Algún ‘neocloud’ podría quedarse sin refinanciación y las garantías de Nvidia pueden convertirse en pérdidas. Nscale podría aplazar su salida a bolsa y Anthropic salir por debajo del precio esperado. Nvidia sobreviviría, pero podría tardar años en recuperar su valoración”. Otra posibilidad que atisba Maldonado es que los pedidos resistan y la investigación alcance a la empresa. “Las pesquisas del consejo, el FBI y el Congreso deberán aclarar si Nvidia toleró que llegaran chips a China a través de Megaspeed, la empresa en la que trabajaba Alice Huang, y qué implica la llamada de su jefe jurídico, Tim Teter, a Comercio por la detención de Alice en Singapur. Si se concluye que hay una responsabilidad empresarial, podrían llegar restricciones más duras, cambios en el consejo o incluso un supervisor externo”. El peor escenario, agrega el experto, aunque “también el menos probable”, combina ambos aspectos, es decir, una caída de la demanda y la responsabilidad de Nvidia en los hechos. “En esa situación, se producirían quiebras entre sus clientes, recortes en los laboratorios de IA y pérdidas que se extenderían al resto del mercado”, relata. En todo caso, añade Maldonado, las primeras pistas llegarán pronto. El 17 de noviembre, la fecha en la que la compañía reporta resultados trimestrales, “habrá que mirar las previsiones de Nvidia, las posibles cancelaciones y qué hace Kress con las garantías”. El 18 de noviembre, recuerda, Huang comparece ante el Congreso. Además, la próxima salida a bolsa de Anthropic y los planes de Nscale también servirán para medir cuánto apetito queda por invertir en IA. “Después tocará seguir la deuda de CoreWeave, la elección del nuevo consejero delegado y las posibles salidas de ingenieros. Y ya en enero, debemos observar especialmente si el Congreso estadounidense endurece por ley las ventas a China”. También está por ver si Huang conserva el 3,6% de Nvidia. “Si la investigación lo exculpa y el consejo elige a un sucesor de dentro, su regreso puede ser una posibilidad”, concluye Maldonado.
- España tiene potencial para competir en la economía cuántica, pero debe acelerar su industrialización, según DigitalES
 en 13 de noviembre de 2026 a las 15:29
España dispone de capacidades científicas y tecnológicas suficientes para desempeñar un papel relevante en la futura economía cuántica, pero necesita acelerar la transformación de ese conocimiento en productos, servicios e industria si quiere competir en un contexto internacional cada vez más exigente. Ésta es una de las principales conclusiones del Libro Blanco de Tecnologías Cuánticas para la Estrategia 2025-2030. Aplicabilidad, Estrategia Nacional y Oportunidades de Impacto, que ha sido coordinado por DigitalES y elaborado con la participación de Cellnex Telecom, Deloitte, FSAS Technologies (Fujitsu), Moeve, Nokia, NTT Data, Pons IP, Telefónica de España y la Universidad Carlos III de Madrid; un documento que advierte de la necesidad de crear un ecosistema capaz de trasladar la investigación al mercado. La asociación sostiene que el momento es especialmente relevante debido a las previsiones de crecimiento del sector. Según recoge el informe, el mercado global de las tecnologías cuánticas podría situarse entre los 100.000 y los 150.000 millones de euros en 2040, impulsado por aplicaciones en ámbitos como la salud, la energía, las telecomunicaciones, las finanzas o la logística. Entre las propuestas del documento figura que España impulse un Proyecto Importante de Interés Común Europeo (IPCEI) centrado específicamente en comunicaciones cuánticas. El objetivo sería movilizar recursos europeos y nacionales para desarrollar infraestructuras de red, tecnologías de distribución cuántica de claves, criptografía poscuántica y nuevas capacidades industriales asociadas, contribuyendo al mismo tiempo a reforzar la autonomía tecnológica europea. “España tiene una oportunidad real de ocupar una posición relevante en esta nueva etapa tecnológica. Contamos con centros de investigación de referencia, talento e importantes capacidades empresariales. Pero el liderazgo no se consigue solo investigando: tenemos que ser capaces de transformar ese conocimiento en tecnología, industria y soluciones que mejoren la competitividad de nuestra economía”, aseguró Miguel Sánchez Galindo, director general de DigitalES, durante la presentación del estudio. Más mercado y menos fragmentación El Libro Blanco identifica diversos obstáculos para el desarrollo del sector, entre ellos la fragmentación de iniciativas, las dificultades para captar inversión privada y la dependencia de proveedores internacionales en determinados componentes tecnológicos. Para superarlos, plantea medidas como el uso de la compra pública innovadora, la creación de fondos especializados con horizontes de inversión a largo plazo, incentivos fiscales para startups y una mejor coordinación entre administraciones públicas y programas europeos. El informe también pone el foco en la formación de talento, especialmente en perfiles capaces de combinar conocimientos científicos con capacidades de aplicación empresarial, uno de los principales retos a los que se enfrenta actualmente el sector. Aunque la computación cuántica todavía se encuentra en una fase temprana de desarrollo, el informe destaca que ya existen aplicaciones en pruebas y proyectos piloto. Entre ellas figuran sistemas para optimizar el uso de recursos sanitarios, mejorar diagnósticos médicos, proteger comunicaciones críticas, detectar fraudes financieros o incrementar la eficiencia de infraestructuras energéticas y logísticas. El documento también alerta sobre el riesgo conocido como ‘store now, decrypt later’ (cosechar ahora, descifrar después), una amenaza que consiste en interceptar comunicaciones cifradas actuales para descifrarlas en el futuro mediante ordenadores cuánticos suficientemente potentes. Este escenario, según DigitalES, obliga tanto a empresas como a administraciones públicas a comenzar su transición hacia mecanismos de seguridad resistentes a la computación cuántica. Un ecosistema de 105 organizaciones Coincidiendo con la presentación del informe, DigitalES ha anunciado la puesta en marcha de un observatorio de aplicabilidad de tecnologías cuánticas que ya ha identificado 105 organizaciones activas en España. Más de la mitad de ellas desarrollan actividades relacionadas con la computación cuántica, mientras que el resto se centra en áreas como comunicaciones seguras, criptografía, sensórica o metrología avanzada. Según la asociación, esta herramienta pretende facilitar la conexión entre investigación, desarrollo tecnológico e industria, así como identificar oportunidades de colaboración dentro de un ecosistema que continúa creciendo.
- Los supermercados españoles no están exentos de sufrir un ciberataque
 en 13 de noviembre de 2026 a las 15:17
Octubre de 2026 dejó un episodio especialmente significativo para la ciberseguridad del sector de la distribución alimentaria europea. Los ataques sufridos por supermercados franceses durante la noche del 11 al 12 de octubre demostraron que los ciberdelincuentes no necesitan bloquear las cajas registradoras. Tampoco robar datos de clientes. Ni mucho menos secuestrar los sistemas de gestión para provocar un daño económico considerable. Basta con tomar el control de una infraestructura aparentemente secundaria, como los equipos de refrigeración. La consecuencia del ataque fue la destrucción de toneladas de alimentos al resultar afectada la cadena de frío. Y puso de manifiesto la exposición de los sistemas industriales conectados a Internet. Intermarché, Netto, Carrefour, Coopérative U., E.Leclerc, Monoprix… Las estimaciones iniciales situaron el número de establecimientos afectados entre 350 y 700. A modo de ejemplo, esta última cifra fue la manejada por las autoridades francesas. El modo de proceder de los atacantes fue muy sencillo: manipularon los parámetros de funcionamiento de los equipos frigoríficos. El resultado fue una elevación de la temperatura de los sistemas de refrigeración y una modificación de los ciclos de desescarche. En algunos establecimientos, las cámaras frigoríficas alcanzaron los 50 °C. En un caso se informó de temperaturas de hasta 80 °C en determinados equipos. La consecuencia fue la pérdida de grandes cantidades de productos frescos y congelados. Los establecimientos afectados tuvieron que retirar y destruir mercancía al no poder garantizar la conservación de la cadena de frío. Algunos tuvieron que cerrar temporalmente. ¿Y en España? ¿Sería posible un ataque de estas características? España también está expuesta Así lo explica Carlos Castro, director de cuentas estratégicas de WatchGuard Technologies: “Por desgracia, creo que la posibilidad de que pase algo parecido en España es muy alta”. Este especialista declara que este tipo de ataques no entienden de fronteras geográficas. “Atacan vulnerabilidades y modelos de negocio. Repetir el ataque cambiando los destinatarios sería muy sencillo. En España, las infraestructuras de la cadena de suministro utilizan las mismas plataformas de gestión de dispositivos (IoT y OT), controladores logísticos y conectividad remota”, desarrolla su explicación. Incluso, advierte de que “los atacantes ya habrán buscado la misma brecha en otras empresas y países, lanzado numerosos escaneos buscando sistemas sin parchear o credenciales válidas, de la misma forma que lo hicieron con las cadenas de supermercados franceses”. En este sentido, Javier Martí Sanz, responsable de Seguridad de Secure&IT, apunta que “los supermercados españoles utilizan tecnologías similares para gestionar sus sistemas de refrigeración, climatización y otras instalaciones”. Es decir: “Hablamos de controladores industriales que, en muchos casos, permiten la supervisión y el mantenimiento remoto. Esto aporta ventajas operativas, pero también introduce riesgos si esos accesos no están correctamente protegidos”. Para Martí Sanz, el problema no es tanto la digitalización como la seguridad con la que se ha llevado a cabo. “Podemos encontrarnos con equipos expuestos a Internet, contraseñas predeterminadas, firmware desactualizado o dispositivos que llevan años funcionando y que ya no reciben soporte del fabricante”, afirma. De hecho, el responsable de Seguridad de Secure&IT admite que ya se han identificado públicamente cerca de 300 sistemas de refrigeración industrial expuestos en España. “Eso no significa que todos sean vulnerables, pero demuestra que el riesgo no es algo lejano que solo afecta a otros países”, considera. Esto es así porque España comparte tecnologías, fabricantes y modelos de mantenimiento con Bélgica y Francia, por ejemplo. “Por tanto, también podemos compartir vulnerabilidades”, determina Martí Sanz. A su juicio, “la prioridad no debería ser preguntarnos si puede ocurrir aquí, sino si las organizaciones saben qué equipos tienen conectados, quién puede acceder a ellos y cómo detectarían una manipulación antes de que afectase a la cadena de frío”. La digitalización está creando nuevas dependencias de negocio Eso es lo que admite Raúl Guillén, estratega europeo de ciberseguridad de TrendAI. Una cuestion que, a su juicio, hay que gestionar también “desde la perspectiva del riesgo y la ciberseguridad”. “No podemos confundir madurez digital con resiliencia. Una compañía puede tener un nivel de digitalización muy avanzado y, al mismo tiempo, mantener puntos ciegos importantes en sus sistemas conectados, sus proveedores o sus entornos industriales”, añade Guillén. Para este especialista, no se trata de preguntarnos si somos un objetivo atractivo. “Se trata de entender nuestra exposición y nuestra capacidad para anticiparnos”, apostilla. Consecuencias de un ataque coordinado Y es que, un ciberataque coordinado contra las principales cadenas de supermercados españolas podría llegar a paralizar las operaciones, impedir los pagos con tarjeta, bloquear los sistemas de caja o interrumpir la logística y el abastecimiento de productos. “Técnicamente todos esos escenarios son posibles, aunque un ataque no tiene por qué provocar simultáneamente todos ellos”, asegura Carlos Baquero, responsable de Preventa de Serval Networks. Bajo su punto de vista, un supermercado moderno depende de una cadena tecnológica muy compleja. “Tenemos los TPV y medios de pago, pero también sistemas de precios y promociones, gestión de stocks, almacenes automatizados, preparación de pedidos, transporte, comercio electrónico, refrigeración, comunicaciones con proveedores y plataformas centrales que deciden qué mercancía debe llegar a cada establecimiento”, explica. Por lo tanto, este especialista considera que un ransomware contra sistemas corporativos podría bloquear determinadas operaciones. “Un compromiso de la plataforma logística podría dificultar el aprovisionamiento, un ataque a sistemas OT podría afectar refrigeración o almacenes, y una caída de comunicaciones podría obligar a operar temporalmente de manera manual”, precisa. Asimismo, recuerda el caso del incidente sufrido por un supermercado español en verano de 2024, que ya mostró en España cómo un incidente tecnológico podía llegar al sistema de pedidos y afectar al aprovisionamiento de determinados productos. “La propia compañía pudo mantener la compra y venta mediante su plan de contingencia”, explica, para añadir: “Por eso el escenario realmente preocupante no es que durante unas horas no funcione una página web. Es la pérdida prolongada de capacidad logística. La distribución alimentaria funciona con unos niveles de eficiencia enormes y con cadenas de suministro muy ajustadas. Si durante varios días no podemos saber qué necesita cada tienda, preparar pedidos o coordinar almacenes y transporte, el problema deja rápidamente de ser informático y empieza a convertirse en operativo”. Como conclusión, Baquero determina que los recientes ataques a los sistemas de refrigeración europeos son un buen ejemplo de que comprometer un componente aparentemente secundario puede terminar provocando pérdidas económicas, destrucción de alimentos y dificultades para mantener determinados productos disponibles. ¿Está realmente preparado el sector de la distribución alimentaria en España para afrontar un ataque de estas características? Preguntado por esta cuestión, Borja Pérez, director general de Stormshield Iberia, explica que las grandes cadenas llevan años reforzando sus capacidades de ciberseguridad y resiliencia, “pero la clave no está en disponer de planes de contingencia, sino en saber si esos planes funcionan cuando se someten a situaciones reales de crisis”, explica. Una pregunta que cualquier organización debería estar lista para responder, dice, es ¿qué ocurriría mañana si tuviera que desconectar parte de sus sistemas de Internet por un incidente de seguridad? ¿Podrían seguir funcionando las operaciones esenciales? En los entornos industriales esa pregunta es todavía más relevante. “Muchos procesos críticos no pueden detenerse durante horas o días mientras se investiga un incidente. Deben seguir funcionando de forma segura incluso en un escenario degradado”, afirma Pérez. Desde la experiencia de Stormshield, observan que las organizaciones más maduras son aquellas que han integrado la continuidad operativa dentro de la estrategia de ciberseguridad. “Protegen los sistemas, por supuesto, pero también diseñan arquitecturas capaces de resistir y seguir operando cuando se produce una intrusión”. Por eso, la compañía no deja de insistir en conceptos tales como la segmentación de redes, la capacidad de aislamiento de sistemas industriales y la recuperación segura de las operaciones. “La verdadera resiliencia no consiste únicamente en evitar ataques, sino en garantizar que la actividad pueda continuar cuando esos ataques se producen”, dice para concluir este asunto. Principales vulnerabilidades de los supermercados “El problema es que no existe una única amenaza. Un supermercado actual reúne prácticamente todos esos riesgos en un mismo entorno”, determina Carlos Baquero, de Serval Networks. A su juicio, el ransomware sigue siendo importante, pero muchas veces es el final de la cadena, no el principio. “El atacante puede entrar mediante unas credenciales robadas, una VPN vulnerable, phishing o el acceso de un proveedor y, posteriormente, moverse por la infraestructura hasta desplegar ransomware”, explica. Según Baquero, el CCN-CERT lleva tiempo alertando del crecimiento del robo y compraventa de credenciales como puerta de entrada a las redes corporativas y de su relación con los operadores de ransomware. Al anterior quiere unir otro de los que considera grandes riesgos: la cadena de suministro. “Un supermercado trabaja con empresas de logística, mantenimiento, refrigeración, software, sistemas de pago, telecomunicaciones y multitud de proveedores tecnológicos. Cada conexión puede convertirse en una relación de confianza que también puede aprovechar un atacante. El propio CCN está reforzando sus recomendaciones sobre gestión del riesgo de terceros y cadena de suministro”, afirma. En tercer lugar, Carlos Baquero destaca algo que, en su opinión, históricamente ha recibido menos atención: OT e IoT. “Cámaras frigoríficas, controladores de temperatura, sistemas de climatización, sensores, almacenes automatizados o instalaciones energéticas son ya sistemas conectados. Lo ocurrido recientemente en Francia demuestra que un controlador industrial antiguo y accesible remotamente puede convertirse en el objetivo”, explica. Como ejemplo, INCIBE contabilizó 122.223 incidentes de ciberseguridad durante 2025, un 26% más que el año anterior, incluyendo 55.411 relacionados con malware, 25.133 casos de phishing y 3.849 robos de información. “Por eso, y teniendo en cuenta este escenario, desde Serval Networks insistimos en que la protección del supermercado tiene que contemplarse como un conjunto: IT, OT, identidades, cloud, terceros, logística y tienda física”, dice para concluir su explicación. Cómo debería responder España a un ataque similar al sufrido por Francia o Bélgica Raúl Guillén reconoce que España dispone de capacidades y organismos relevantes para gestionar este tipo de incidentes. “INCIBE-CERT, CCN-CERT, CNPIC y las autoridades competentes desempeñan funciones importantes dentro de sus respectivos ámbitos”, apunta en ese sentido. Pero ante un escenario que afectase simultáneamente a varias cadenas de distribución, “la coordinación público-privada sería determinante”, sostiene, por lo que identifica tres prioridades estratégicas: · Inteligencia compartida. “Necesitamos que la información sobre amenazas, indicadores de compromiso y técnicas utilizadas circule con rapidez. Un incidente detectado en una compañía puede ser una señal de alerta para muchas otras”, explica. · Visión de ecosistema. “Debemos identificar proveedores comunes, dependencias tecnológicas y puntos de concentración de riesgo. La seguridad de una organización también depende de la seguridad de quienes forman parte de su cadena de valor”, añade. · Continuidad de servicios esenciales. “La respuesta debe incorporar desde el primer momento a responsables de negocio, logística, operación y seguridad alimentaria. Recuperar los sistemas es importante, pero mantener el abastecimiento y proteger al consumidor es prioritario”, prosigue. “Y aquí hay una reflexión que trasciende al sector de la distribución: la ciberseguridad de la alimentación, la energía, el transporte o las telecomunicaciones no puede entenderse exclusivamente como una responsabilidad tecnológica de cada compañía”. Para Guillén, “tiene una dimensión económica, social y estratégica”. En su opinión, la transformación digital ha conectado nuestra economía y ha multiplicado las oportunidades de negocio, pero también ha creado nuevas dependencias. Y es que, tal y como dice para concluir, “la resiliencia digital de los servicios esenciales forma parte de la resiliencia económica de un país”, por lo que “no debemos esperar a que se produzca una crisis para descubrir hasta qué punto nuestra actividad cotidiana depende de sistemas digitales que damos por garantizados”.
- La caída de Microsoft 365 evidencia los riesgos de la dependencia tecnológica empresarial
 en 13 de noviembre de 2026 a las 13:39
Teams, Outlook, Copilot… Los servicios de Microsoft han presentado problemas de acceso desde la caída de Exchange Online, el servicio de correo y calendario de la compañía, del que también dependen los componentes de otras aplicaciones. El resultado ha sido empresas de todo el mundo paralizadas, al no poder utilizar esos servicios imprescindibles en su día. Escuelas y ayuntamientos, juzgados, hospitales… Ninguna organización o persona se ha librado de lo que Reuters ha calificado como una de las peores interrupciones del servicio de la compañía. Prueba de ello es que se prolongó durante más de veinte horas. El origen de la caída La interrupción comenzó a las 16:17 UTC del 12 de noviembre, según el panel de salud de servicio de Microsoft, por una caída de Exchange Online, el motor de correo electrónico en la nube del gigante de Redmond. Desde un primer momento, la compañía reconoció las dificultades que podrían tener los usuarios para acceder a su buzón de correo utilizando Outlook en la web, el escritorio de Outlook (MAPI), las conexiones basadas en Exchange ActiveSync (EAS) o REST, y la entrega de correo electrónico puede retrasarse. Si bien Microsoft inicialmente investigó la elevada carga de infraestructura y la posibilidad de que un cambio reciente hubiera contribuido al incidente, más tarde dijo que el problema no tenía como origen un aumento general del tráfico. El fallo se propagó en cascada a una serie de servicios que dependen de Exchange para consultar buzones, calendarios, permisos o archivos compartidos. En total, se han visto afectadas una veintena de aplicaciones clave. Así los usuarios no pudieron acceder a Outlook en ninguna de sus versiones; en Teams era posible realizar llamadas y utilizar chats grupales, pero no programar, editar o ver reuniones en calendario, como tampoco crear eventos en vivo; y Microsoft 365 presentaba errores de carga, imposibilitando el acceso a datos de trabajo como correos, calendarios o documentos. De inmediato, Charles Lamanna, vicepresidente ejecutivo de Copilot en Microsoft, descartó en su perfil personal de la red social X un ataque cibernético como origen de la caída del servicio. “Por ahora puedo confirmar que no hay indicios de que esto sea el resultado de una actividad maliciosa o cibernética”, explicó Lamanna. Finalmente, el servicio de correo electrónico de Microsoft se pudo recuperar a las 14:20 minutos del mediodía del viernes 13 de noviembre. Es decir, más de 20 horas caído. El coste económico y reputacional de la caída Desde Reuters han recordado que esta es la segunda interrupción que afecta a los servicios del gigante de Redmond. La agencia de noticias ha recabado la opinión de Josh Gilbert, analista de mercado de la plataforma de negociación eToro, quien afirma que es probable que los inversores toleren la interrupción del servicio por el momento, ya que pocos clientes pueden abandonar el ecosistema de Microsoft de la noche a la mañana. Sin embargo, para Gilbert, la mayor preocupación es que esta no es la primera interrupción del servicio 365 este año. “Si la fiabilidad empieza a parecer un problema recurrente, les dará a todos los departamentos de TI una razón para pensárselo dos veces antes de poner aún más de su negocio en manos de un solo proveedor”, explicó a la agencia de noticias. Por su parte, Judith Arnal, del grupo de expertos del Real Instituto Elcano, ha explicado en su perfil personal de la red social X que no se trata de la primera vez que Microsoft sufre una caída en sus servicios, y ha recordado los fallos ocurridos a lo largo de este año, en enero, julio y agosto. En su opinión, “el coste para Microsoft es reputacional. El contractual limitado: si incumple el 99,9% de disponibilidad mensual, el cliente puede reclamar un descuento de, como máximo, una mensualidad del servicio afectado. Para una empresa, unas horas sin correo pueden costar mucho más”. El riesgo de la “monocultura digital” Eusebio Nieva, director técnico de Check Point Software para Iberia, explica a COMPUTERWORLD ESPAÑA que considera, a diferencia de la versión oficial de Microsoft, que “este fallo se suma a otros puntos únicos de fallo este año (cortes de cables submarinos, PHP2Shell o AWS) y abre la puerta a ciberataques mediante falsos mensajes de soporte, enlaces de recuperación y fraudes de pago”. Lo peor, la dependencia global de un único proveedor, como es el caso de Microsoft. La consecuencia, según Nieva, es la creación de lo que considera “una monocultura digital”. Y esta es su explicación: “Demasiadas empresas dependen del mismo grupo reducido de proveedores para el correo y la verificación de acceso. Cuando ambos fallan a la vez, se pierde el acceso a servicios que parecen independientes, mientras los delincuentes aprovechan la confusión. La resiliencia exige contar con sistemas de comunicación y verificación de identidad que no dependan del mismo proveedor, para que un solo fallo no lo interrumpa todo”. En parecidos términos se ha expresado José de la Cruz, director técnico de TrendIA Iberia. “La realidad es que nosotros somos los responsables de nuestro negocio, somos los responsables de nuestros datos, somos responsables de la reputación de nuestras compañías. Y por ese motivo tenemos que ayudar a que no haya una dependencia de estas plataformas, por muy buenas que sean”, ha explicado a CSO España. ¿Qué es lo que podemos hacer para evitarlo? De la Cruz considera que podemos incorporar mecanismos que ya sean tanto a nivel procedimental. “Hay que definir planes de continuidad de negocio, hacer pruebas de desastre para comprobar que efectivamente esos planes de negocio funcionan, y tenemos que incorporar tecnologías que nos ayuden a mitigar este impacto”, ha añadido. El resultado de jugárselo a una carta con Microsoft Así lo estima Carlos A. Castañeda-Marroquín, director de Soluciones e Innovación de Integrity360 España. “¿Es hora de replanteárselo?”, se pregunta, para desarrollar su explicación: “Puede que los paquetes de Microsoft tengan sentido desde el punto de vista económico, pero las empresas también deben sopesar el coste de una interrupción de su actividad y la pérdida de ingresos que pueden producirse si no es posible comunicarse con sus clientes y compañeros de trabajo.” Es más, este especialista advierte de que la sobrecarga de los sistemas y la saturación de los servidores apuntan a la posibilidad de que se produzcan nuevos cortes de servicio en el futuro. “El auge de la inteligencia artificial (IA) está generando una enorme demanda adicional de recursos informáticos en un mundo cada vez más digitalizado”, destaca. Además, apunta que las materias primas son limitadas y la carrera por conseguir memoria RAM está impulsando los precios al alza. “¿Es esto sólo la punta del iceberg?”, vuelve a preguntar, para apostillar: “Ya hemos presenciado cortes de servicio en Azure, AWS y CrowdStrike. Las empresas deben aprender a convivir con interrupciones puntuales del servicio, pero, al mismo tiempo, deberían intentar reducir, en la medida de lo posible, su dependencia de un único proveedor”. ¿Qué deben hacer las empresas ahora? Eusebio Nieva ofrece una serie de recomendaciones a las empresas tras lo ocurrido con este fallo de Microsoft. “En primer lugar, no desactivar la autenticación multifactor (MFA) ni otros controles; y registrar cambios de emergencia y revertirlos al volver el servicio. Después, verificar por un segundo canal cualquier petición de cambio de contraseña, acceso o pago. Acto seguido, habilitar una vía de comunicación de respaldo aprobada para evitar el uso de apps personales. Y lo más importante: advertir al personal que no inicie sesión desde enlaces de “recuperación”, y revisar los inicios de sesión y cambios de administración una vez restablecido el servicio”. Por su parte, Judith Arnal recomienda a empresas y administraciones no duplicarlo todo, pero sí tener para las funciones críticas una alternativa que no dependa del mismo proveedor. A los grandes compradores, empezando por el sector público, recomienda pactar tiempos de recuperación para las funciones críticas, comprobar periódicamente que se cumplen y negociar compensaciones acordes al daño. A las autoridades de competencia: abaratar cambiar y combinar proveedores. “La autoridad británica examina cómo las licencias de Microsoft condicionan la elección de nube. La Comisión Europea, si Azure debe quedar sujeto a la DMA y a sus obligaciones de interoperabilidad y portabilidad”. Y, por último, este mensaje: “Resiliencia no es lo mismo que soberanía”. Y lo explica así: “Si todos dependiéramos de un único proveedor europeo, tendríamos el mismo riesgo de concentración”. El caso de la Universidad Europea Daniel “Müller” Milner Resel, director digital global y CTO/CISO de la Universidad Europea cuenta a COMPUTERWORLD que ha sido una de las entidades afectadas en España por la caída de Microsoft. El directivo asegura que el impacto en su plantilla ha sido “grave”, pues las herramientas de productividad que usan se basan precisamente en la tecnología de la compañía de Redmond. No obstante, reconoce que han podido “mantener la operativa”, es decir, seguir realizando su labor educativa, gracias a que en el entorno informático que la universidad utiliza para su relación con los estudiantes “Teams sí ha llegado a funcionar con relativa normalidad y es esta plataforma la que usamos para impartir clases”. Aunque Daniel “Müller” Milner Resel desvela que la Universidad Europea dispone de canales alternativos de comunicación y colaboración, reconoce: “No estamos preparados para una caída total de Microsoft. Esos canales están preparados sólo para empleados, y no todos”. Preguntado por si el incidente les ha hecho replantearse su estrategia de dependencia de Microsoft 365 y de los servicios cloud, el directivo contesta: “Honestamente, no. Creo que todos somos conscientes del riesgo real”. Finalmente, respecto a qué lección ha extraído su equipo de esta caída en términos de resiliencia y continuidad de negocio, el ejecutivo afirma: “Para mí, es un ejercicio tan simple como el apetito de riesgo versus coste. Todas las compañías saben a día de hoy que dependen de proveedores de servicios basados en hiperescalar y no todas están dispuestas o pueden asumir el gasto que representa duplicar las operaciones de manera permanente”.
- The Download: Silicon Valley’s blind spot and Nvidia’s chip-tracking plan
 por Thomas Macaulay en 13 de noviembre de 2026 a las 13:10
This is today’s edition of The Download, our weekday newsletter that provides a daily dose of what’s going on in the world of technology. Silicon Valley claims to know the future. So why did it get the midterms so wrong? —Aaron Zamost, a tech communications consultant and a former executive at Square The self-styled visionaries…
- La nube soberana es un espejismo, pero no tiene que ser una cárcel para la empresa
 por Rufino Contreras en 13 de noviembre de 2026 a las 11:58
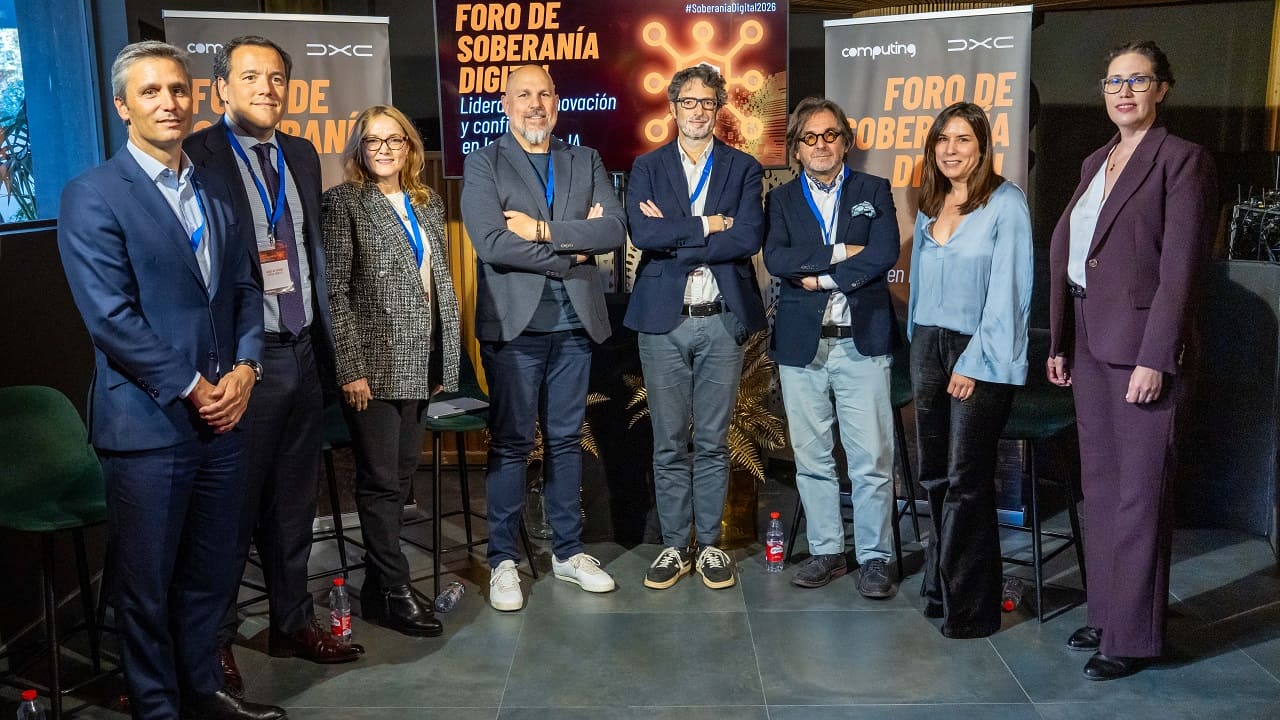
Durante el Foro de Soberanía Digital de Computing se puso sobre la mesa la posición de las empresas españolas frente a la soberanía digital y su dependencia frente a proveedores internacionales, mayormente estadounidenses L'articolo La nube soberana es un espejismo, pero no tiene que ser una cárcel para la empresa proviene da Computing.
- Izaskun Urretabizkaia (Equifax): «El marketing B2B actual no consiste en vender lo que haces, sino en generar valor real y confianza desde el primer contacto»
 por Redacción Computing en 13 de noviembre de 2026 a las 11:56
La responsable de Marketing y Comunicación de Equifax Iberia analiza la transformación del sector hacia la hiperpersonalización a escala mediante la inteligencia artificial, la integración de la comunicación en la alta dirección y la conversión de la gobernanza del dato en ventaja competitiva L'articolo Izaskun Urretabizkaia (Equifax): «El marketing B2B actual no consiste en vender lo que haces, sino en generar valor real y confianza desde el primer contacto» proviene da Computing.
- Silicon Valley claims to know the future. So why did it get the midterms so wrong?
 por Aaron Zamost en 13 de noviembre de 2026 a las 10:00
The self-styled visionaries of Silicon Valley, leaders like OpenAI chief executive Sam Altman and SpaceX boss Elon Musk, have built careers claiming to see the future. Long-term vision is currency: Meta’s Mark Zuckerberg built a 10-year road map for Facebook in 2016, and Google famously told investors before its public offering that it was unconcerned…
- More autonomy, fewer NDAs: Volunteers have new requests for brain implant trialspor Jessica Hamzelou en 13 de noviembre de 2026 a las 10:00
Scientists have been working on ways to decode brain activity for decades. Teams have developed brain implants that can be used to control robotic limbs and computers, and even to “speak.” The people who volunteer for trials of those devices play a vital role in that research, and they ought to be recognized for their…
- SAP amplía su colaboración con AstraZeneca para adoptar RISE with SAP y Business AI
 por Redacción Computing en 13 de noviembre de 2026 a las 09:54
SAP Business Data Cloud ayuda a AstraZeneca a crear una base de datos depurada, reuniendo conjuntos de datos diversos para establecer una fuente fiable que facilite la futura adopción de la IA L'articolo SAP amplía su colaboración con AstraZeneca para adoptar RISE with SAP y Business AI proviene da Computing.
- La IA no arregla tus datos, amplifica los errores
 por Alberto Martín Gutiérrez en 13 de noviembre de 2026 a las 09:39
La pregunta en los comités de dirección ya no es si adoptar IA, sino a qué velocidad, y sobre todo la pregunta más incomoda, ¿sobre qué datos la estamos construyendo? L'articolo La IA no arregla tus datos, amplifica los errores proviene da Computing.
- Una caída mundial en los servidores de Microsoft interrumpe el servicio de Outlook y Teams en más de 70 países
 por Redacción Computing en 13 de noviembre de 2026 a las 09:24
La incidencia en el entorno de Microsoft 365, provocada por la saturación en los procesos de conexión segura y ajustes de red, dificulta el envío de correos, la gestión de calendarios e integra fallos en herramientas de inteligencia artificial a escala global L'articolo Una caída mundial en los servidores de Microsoft interrumpe el servicio de Outlook y Teams en más de 70 países proviene da Computing.